香港即時新聞網
PHP爆極高風險漏洞 網安中心建議套用修補程式
來源 : 東方
更新 : 2026-10-22 18:57

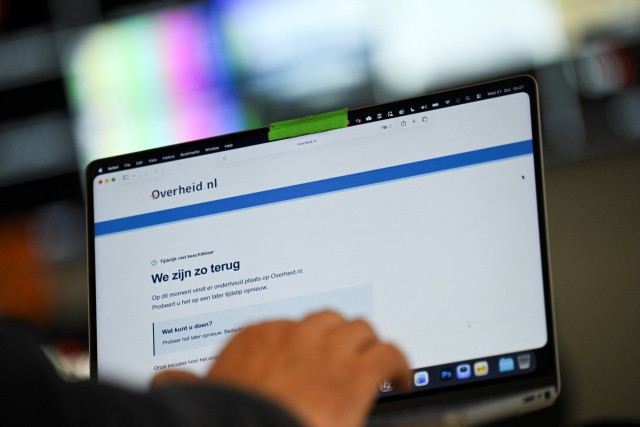
在全球網站廣泛使用的程式語言「PHP」爆發嚴重安全漏洞,有機會被黑客攻擊入侵。香港網絡安全事故協調中心發布公告,形容事故是「極高度風險」,指於PHP發現多個漏洞,遠端攻擊者可利用這些漏洞,於目標系統觸發遠端執行任意程式碼。建議機構立即套用修補程式;若無法即時修補,應考慮將面向互聯網的應用程式與公共網絡隔離。 軟件安全及漏洞研究員賴灼東指,PHP是個開源程式碼,開發門檻亦較低,香港不少學校、非牟利團體、旅行社和網購平台,大部分也有使用,建議企業和機構立即更新至最新版本,修補後要再重啟PHP服務,確保敏感資料不會留在伺服器上,亦可使用網絡應用程式防火牆暫時攔截攻擊。 資訊科技商會榮譽會長方保僑指,PHP是一種廣泛應用於伺服器端的開源程式語言,若把網頁的HTML及CSS比喻為網站的「外觀與骨架」,PHP便是隱藏在幕後的「大腦與處理器」。當使用者在瀏覽器按下按鈕、填寫表格或登入帳戶時,伺服器上的PHP便可能負責處理數據、連接資料庫,並產生相應的網頁內容。方強調,網站管理員及企業資訊科技團隊應盡快完成系統盤點,並安裝官方最新發布的安全修補程式。
已複製
https://www.headline4hk.com/article/20261022/oncc/bkn-20261022185514632-1022_00822_001/
PHP爆極高風險漏洞 網安中心建議套用修補程式
PHP爆極高風險漏洞 網安中心建議套用修補程式
熱門新聞
更多